
 Aggiungi ai preferiti
La cybersecurity non riguarda soltanto dati sottratti o sistemi resi indisponibili. Quando un attacco colpisce tecnologie che governano processi materiali, le conseguenze possono trasferirsi direttamente dal mondo digitale a quello fisico.
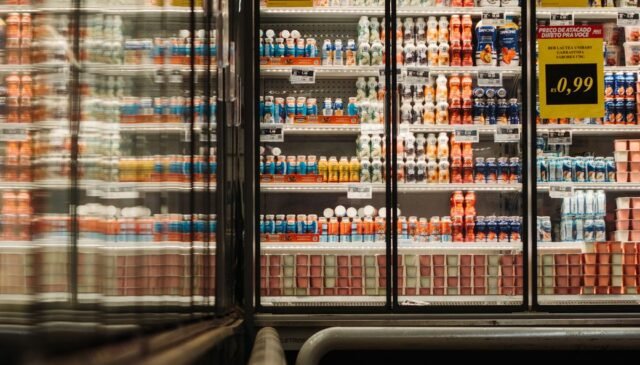
La recente serie di attacchi ai sistemi di refrigerazione di supermercati e punti vendita in diversi Paesi europei, Italia compresa, ne è un esempio concreto. In alcuni casi le impostazioni sono state modificate da remoto fino a 50°C, rendendo necessario lo smaltimento dei prodotti. In Italia, secondo le prime valutazioni istituzionali, l’impatto è stato limitato a pochi punti vendita e non sono emersi rischi per la salute pubblica.
Le prime informazioni evidenziano elementi tipici del rischio OT: sistemi legacy, controller raggiungibili da Internet, autenticazione insufficiente e infrastrutture di controllo remoto. Nel caso italiano, le autorità hanno segnalato tecnologie obsolete, interfacce esposte direttamente a Internet e carenze nei meccanismi di autenticazione.
Questi episodi riportano l’attenzione sugli ambienti OT (Operational Technology), che comprendono sistemi e dispositivi in grado di monitorare o controllare macchinari, impianti e processi fisici. Digitalizzazione, dispositivi connessi e manutenzione da remoto hanno aumentato l’efficienza ma anche la superficie di attacco, riducendo la tradizionale separazione tra IT e OT.
“Questi episodi dimostrano che la cybersecurity non riguarda più esclusivamente la protezione dei dati. Quando un attacco colpisce un ambiente OT, gli effetti possono manifestarsi direttamente sul business e sulle operazioni. La vera sfida è comprendere rapidamente quali processi fisici e quali servizi dipendano dai sistemi coinvolti, così da valutarne l’impatto e definire le priorità di intervento”
Andrea Boggio – Director Cybersecurity di Kyndryl Italia
La protezione OT richiede il censimento di asset e dipendenze, la riduzione dell’esposizione verso Internet, la segmentazione tra le reti IT e OT e la protezione degli accessi remoti. Autenticazione forte, privilegi minimi, monitoraggio e accessi temporanei e tracciabili per fornitori e manutentori aggiungono ulteriori livelli di difesa.
Anche la supply chain è centrale: produttori, installatori, manutentori e service provider possono accedere ai sistemi. Proteggere l’OT significa sapere chi può accedere, da dove e con quali privilegi. La direttiva NIS2 include tra le misure di gestione del rischio sicurezza della supply chain, gestione delle vulnerabilità, controllo degli accessi, business continuity e, ove appropriato, autenticazione multifattore.
“La sicurezza degli ambienti OT non può essere affrontata separatamente dalla resilienza operativa. Le organizzazioni devono poter correlare informazioni provenienti da sicurezza, rete e operation per avere una visione completa degli asset e delle dipendenze tra sistemi e processi. Significa sapere non solo che un dispositivo è stato compromesso, ma comprendere rapidamente quale processo supporta, quali altri sistemi ne dipendono e quale impatto può avere la sua indisponibilità o manipolazione. È questa capacità che consente di ridurre i tempi di risposta e limitare gli effetti di un incidente sul business”
In un contesto in cui la trasformazione digitale interessa sempre più anche gli asset fisici, la protezione degli ambienti OT diventa un elemento fondamentale per garantire continuità operativa e resilienza.
I recenti episodi che hanno coinvolto la catena del freddo rappresentano un ulteriore promemoria di come, nel mondo interconnesso di oggi, sicurezza informatica e sicurezza fisica siano sempre più strettamente legate.